
限定公開( 3 )


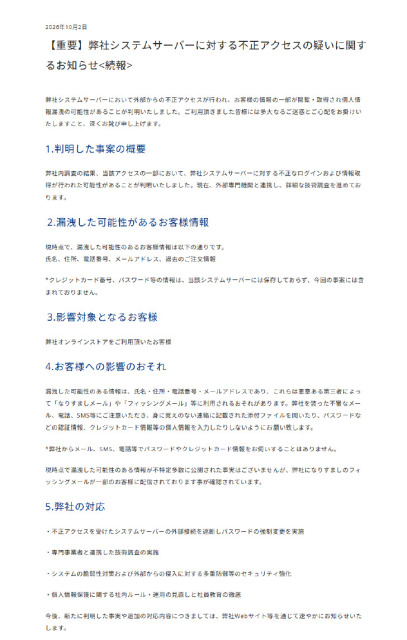
靴メーカーのムーンスターは10月2日、同社のシステムサーバが外部から不正アクセスを受け、オンラインストアを利用した顧客の氏名、住所、電話番号、メールアドレス、過去の注文情報が漏えいした可能性があると発表した。件数は明らかにしていない。
3月26日に公表した不正アクセスの疑いの続報。約半年後に漏えいの可能性を報告した。
社内調査の結果、システムサーバへの不正なログインと情報取得が行われた可能性があると判明。同社をかたるフィッシングメールが一部の顧客に届いていることも確認しているという。
対策として、不正アクセスを受けたサーバの外部接続を遮断し、パスワードを強制変更した。脆弱性対策や多重防御などのセキュリティ強化、個人情報保護に関する社内ルールの見直しと社員教育も進める。
|
|
|
|
クレジットカード番号やパスワードはこのサーバに保存しておらず、今回の事案に含まれない。
|
|
|
|
このニュースに関するつぶやき
-
最近多いね色んな企業で起こるな。攻撃側はAI使って脆弱性探したりしてんだろうなあ、人力にしては頻度高いように見える
-
 1人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

マイナアプリ Androidにも提供へ(写真:ITmedia NEWS)18
話題数ランキング
- 1
マイナアプリ Androidにも提供へ(写真:ITmedia NEWS)18
