


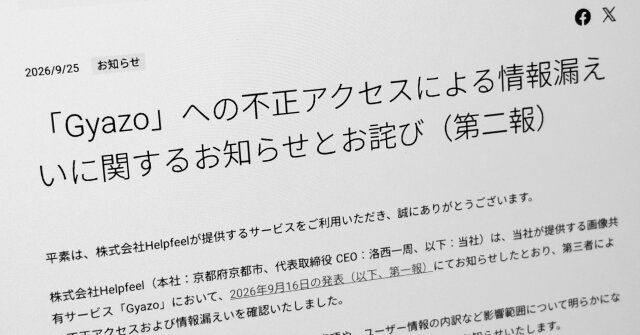
AIを活用したナレッジ共有サービスなどを手掛けるHelpfeelは9月25日、画像共有サービス「Gyazo(ギャゾー)」への不正アクセスに関する第二報を公開した。16日の第一報後の調査で、ユーザーが過去に削除した画像のメタデータ約1億7400万件も外部に流出していたことを新たに確認したという。
新たな流出の対象は、主に2023年2月以前に削除された画像のメタデータ。ユーザーが画像を個別に削除した場合と、アカウントの削除に伴って画像が消えた場合の両方を含む。対象の画像は現在閲覧できない状態で、該当するユーザーや企業には調査完了後、順次メールで連絡する。
第一報後の精査により、流出した画像メタデータがGyazo上の総画像数に占める規模も判明した。公表済みの約4億9000万件(主に19年1月以前にアップロード)は約14.4%、何らかの条件で絞り込んで取得された240万件(詳細は調査中)は約0.07%。今回判明した23年2月以前の削除分は約5.1%にあたる。
これ以外の画像のメタデータや、個人情報の不正利用などの二次被害は25日時点で確認していない。Helpfeelが提供する他サービス「Helpfeel」「Cosense」はGyazoとシステム構成が異なり、攻撃の痕跡は確認していないという。
|
|
|
|
また、第一報で流出を発表したユーザーに関するデータ約2362万件についても、内訳が判明した。Gyazoはメールアドレスなどを登録せずに使える仕組みで、精査の結果、登録がない匿名ユーザーが約1801万件(約76%)と大半を占め、登録があるユーザーは約562万件(約24%)だった。
流出情報の一つに挙げていたX(旧Twitter)連携用トークンについては、当該トークン単体では第三者がXアカウントにログインや操作をすることはできないと確認した。予防的措置として、トークンを含むOAuth連携の認証情報はすでに無効化している。
Gyazoは二次被害防止のためサービスを停止しているが、アップロード済み画像のデータ消失は確認していない。侵入経路の遮断と脆弱性の修正は完了しており、追加のセキュリティ検証を経て段階的に再開する方針。再開時はまず所有者本人のみが保存済み画像を閲覧でき、その後ユーザー自身の操作で公開状態に戻せる仕組みを検討している。再開状況を含む今後の対応は、29日までをめどに改めて知らせるとしている。
|
|
|
|
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

ドコモが既存料金プラン値上げ(写真:ITmedia Mobile)88
話題数ランキング
- 1
ドコモが既存料金プラン値上げ(写真:ITmedia Mobile)88
