
限定公開( 2 )


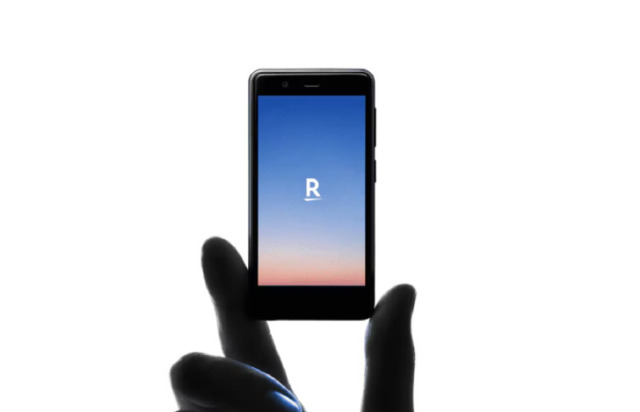
JPCERT/CCとIPAが運営する脆弱性情報サイト「JVN」は10月14日、楽天モバイルが提供するスマートフォン「Rakuten Mini」など4機種に、改ざんしたファームウェアが正規のものとして認識される脆弱性があると公表した。深刻度を示すCVSS v4.0のスコアは7.0、CVSS v3.0は6.6(いずれも10点満点中)。
4機種ともサポートが終了済み。楽天モバイルは、対象機種の使用をやめて他製品を利用するよう推奨している。
対象は「Rakuten Mini」「Rakuten Hand」「Rakuten Hand 5G」「Rakuten BIG s」で、楽天モバイルはそれぞれ、9月28日に脆弱性が判明したと案内している。
JVNによると、4機種は起動時の検証機能「Android Verified Boot」(AVB)に、「Android Open Source Project」(AOSP)のテスト用鍵をそのまま使っているという。
|
|
|
|
テスト用鍵はAndroidのソースコードに含まれ、誰でも入手できるため、第三者がこの鍵で署名した改ざんファームウェアも、端末側では正規のものと判定してしまう。
攻撃者に端末を直接触れられると、細工されたシステムイメージをインストールされる可能性があり、改ざんされたファームウェアを使って端末の権限を取得されたり、不正なプログラムを実行されたり、製品の設定を変更されたりする可能性がある。
|
|
|
|
このニュースに関するつぶやき
-
俺みたいに自分で電池交換して使い続ける奴がいるから、早く機種変しろって事だな。まぁ無視して使い続けるよ。特に支障ないし。
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

パスワード「123456」だった?(写真:ITmedia NEWS)152
話題数ランキング
- 1
パスワード「123456」だった?(写真:ITmedia NEWS)152
