
限定公開( 2 )


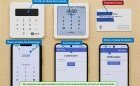
米マサチューセッツ大学アマースト校に所属する研究者らがセキュリティ分野の国際会議「USENIX Security Symposium 2026」で発表した論文「Zombie Cards Back Online: Reviving Expired Credit Cards for Contactless Payments」は、期限切れのクレジットカードが非接触決済(タッチ決済)で不正利用できてしまうシステムの脆弱性を明らかにした研究報告だ。
クレジットカードの有効期限が切れると、そのカードは一切使えなくなるのが一般常識だ。しかし、この常識を覆し、期限切れのカードを復活させて非接触決済を成功させる「ゾンビカード攻撃」の実態が明らかになった。
そもそも、カードのICチップに組み込まれた暗号鍵や決済機能そのものは、券面に印字された期限を過ぎても死滅するわけではなく機能し続けている。決済の際、このカードが期限内かどうかを判定しているのは、カード自体ではなく店舗のPOS端末(レジ)。つまり、端末側のチェックさえやり過ごすことができれば、システム上は決済を通すことができてしまう。
研究チームが実証した攻撃手法は、特殊な装置を必要とせず、NFC(近距離無線通信)機能を搭載した一般的なスマートフォン2台で実行できる。1台を標的の期限切れカードに、もう1台をPOS端末にかざして通信を中継する。その通信の途中で、カードから端末へ送られる有効期限のデータを傍受し、未来の日付に書き換える。このデータ改ざんによって、POS端末はカードが現在も有効であると誤認し、決済手続きを進めてしまう。
|
|
|
|
実際に行われた検証では、Visa(Kernel 3)の非接触決済規格においてのみ成功した。通信経路上で有効期限のデータが書き換えられていないかを暗号技術で検知する仕組みが不十分だったためだ。なお、Mastercard、American Express、Discoverでは改ざんが検知され失敗した。
さらに深刻なのは、決済を最終承認する銀行(カード発行会社)側のシステム対応だ。処理スピードを重視する一部の銀行は、POS端末が有効だと判断した情報をうのみにし、自社のシステム側でカードの有効期限を再確認する工程を省いていた。その結果、端末を騙しただけの期限切れカードが、最終的に銀行側でも正規の決済として承認されてしまった。
|
|
|
|
このニュースに関するつぶやき
-
クレカや、重要書類パスワードなどなどは、ハサミで細かく切って、数日に分けて捨てなさい( ´∀`)ゴミ袋は複数回分なのよ
-
 2人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

Excel、40年続く原則を変更へ(写真:ITmedia NEWS)185
話題数ランキング
- 1
Excel、40年続く原則を変更へ(写真:ITmedia NEWS)185
