
限定公開( 2 )


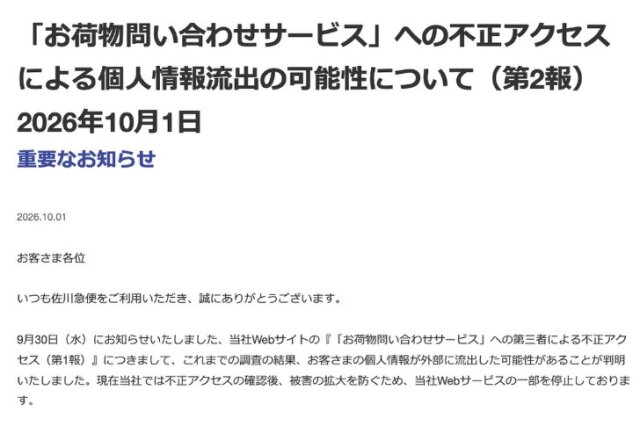
佐川急便は10月1日、前日に公表した「お荷物問い合わせサービス」への不正アクセスについて、調査の結果、顧客の個人情報が外部に流出した可能性があると発表した。同サービスは、同社Webサイトで荷物の輸送状況を確認できるもの。被害の拡大を防ぐため、荷物の問い合わせや集荷受付など、Webサービスの一部を停止している。
【画像】流出した可能性のある情報。カード情報とパスワードは含まれない
9月30日の第1報では、サービスへのアクセスを一部制限するにとどめ、情報流出の有無は明らかにしていなかった。
流出した可能性があるのは、(1)同社が預かった荷物の送り主・届け先の氏名(法人は法人名・担当者名)、住所、電話番号、(2)運賃契約を結ぶ法人・個人顧客の氏名、住所、電話番号、(3)会員制Webサービス「スマートクラブ」登録者の氏名、住所、電話番号、メールアドレス、会員ID──の3種類。
荷物の送り主・届け先の情報は、30日からさかのぼって約100日間の累計データが対象だという。件数と範囲は現時点で調査中。クレジットカード情報とパスワードは含まれていないとしている。
|
|
|
|
停止しているのは「インターネット貨物お荷物問い合わせ」とそのAPI、「飛脚宅配便受付」「飛脚往復便受付」「商品回収返金サービス」など計9サービス。荷物の集荷・配達は通常通り行っている。
同社は利用者と関係者に謝罪した上で、佐川急便を装った不審なメールやSMS、電話に注意するよう呼び掛けている。不審な連絡を受けた場合は、記載されたURLへのアクセスや個人情報の入力をしないよう求めた。
|
|
|
|
関連ニュース
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

Google「Gemini 4 Agron」を発表(写真:ITmedia NEWS)10
話題数ランキング
- 1

Google「謎キーボード」に新作(写真:ITmedia NEWS)16
