
限定公開( 5 )


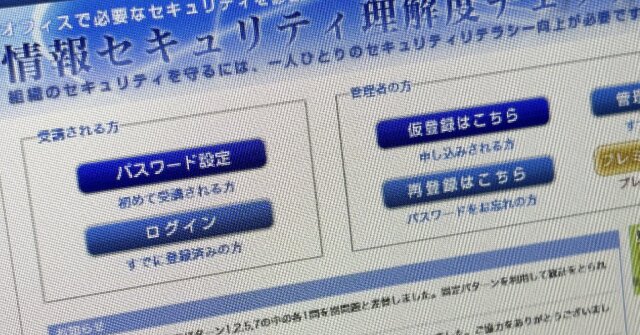
情報セキュリティの普及啓発に向けて活動する日本ネットワークセキュリティ協会(JNSA)は11月6日、同協会が運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受け、最大1万5128件の個人情報が漏えいした可能性があると発表した。利用者のIDやハッシュ化したパスワードなどが漏えいした可能性がある。同サービスは現在停止している。
情報セキュリティ理解度チェックサービスは、企業や団体が従業員の情報セキュリティに関する理解度を確認するためのもの。漏えいした可能性がある情報は利用者のIDやハッシュ化されたパスワードに加え、同サービスの受講を管理する担当者の指名、企業名、メールアドレス、組織所在地、従業員数、業種、利用ユーザー数も含まれる。
JNSAは4日に不正アクセスを確認。その後の調査で、10月30日夜ごろから攻撃を受けていた可能性があると分かった。発覚後は被害拡大を防ぐためサービスを停止し、外部専門事業者とともに原因や影響範囲を調査している。現時点で侵入経路は判明しておらず、漏えい件数も変動する可能性があるという。
対象者には特定でき次第個別に連絡する方針。11月6日中に個人情報保護委員会にも報告する予定だ。
|
|
|
|
また、漏えいした情報を悪用したなりすましメールが届く可能性があるとして、不審なメールのリンクや添付ファイルを開かないよう注意を呼び掛けている。
|
|
|
|
このニュースに関するつぶやき
-
バロス。 おまえんところが一番セキュリティがザルだったってことだな。
-
 10人
 2件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

スマホ乗っ取る偽アプリの恐怖(写真:TBS NEWS DIG)87
話題数ランキング
- 1
スマホ乗っ取る偽アプリの恐怖(写真:TBS NEWS DIG)87
