


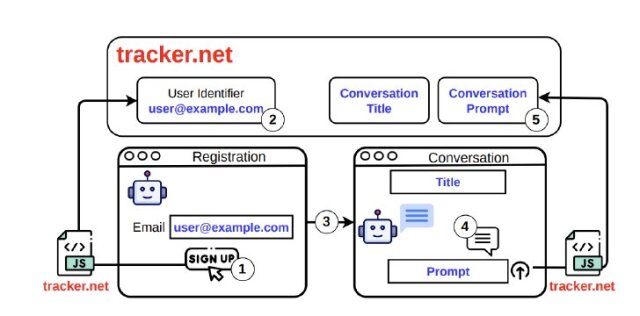
米ニューヨーク州立大学ストーニーブルック校に所属する研究者らが発表した論文「Penny for Your Prompts: A Measurement Study of Contextual Leakage in AI Chat Platforms」(IEEE S&P 2027採択)は、AIチャットbotに入力した会話内容や個人情報が、サイト内の追跡プログラム(トラッカー)を通じて外部企業へ漏えいする実態を調査した研究報告だ。
AIチャットbotは日常的な疑問から病状、法律相談、個人的な悩みまで、ユーザーが詳細な情報を打ち明ける場となっている。ユーザーはこうした対話がプライベートに保たれていると期待しているが、Webサイトの仕組みとして見ると、多くのAIチャットサービスには一般的な通販サイトやニュースサイトと同じように、広告配信や行動分析のためのトラッキングの外部プログラムが埋め込まれている。
研究チームは、この実態を解明するため、ChatGPTやClaude、Geminiなどの汎用AI25種と、健康・法律・教育に特化した専門AI17種の計42サービスを対象に調査を実施した。
調査では単に外部への通信を記録するだけでなく、ブラウザのJavaScriptエンジンの動きを詳細に追跡する手法を採用。これにより、ユーザーのどの操作が引き金となり、ページのどの部分から情報が抜き出され、どこへ送信されたのかという一連の流れを特定している。
|
|
|
|
調査の結果、42サービスのうち21サービスが、質問内容から自動生成された会話の要約タイトルを外部のトラッカーに漏えいさせていた。このうち9サービスでは、ユーザーが入力したプロンプトがそのまま外部へ送信されていた。
会話内容の漏えいが確認されたサービスのうち、汎用AIでは13種中11種、専門AIでは8種中8種で、アカウント登録時に入力されたユーザーのメールアドレスも外部へ送信されていた。
また、汎用AI25種では、ブラウザから送信される平均540件の通信のうち、約22%にあたる118件がトラッカー向けの通信だった。その送信先を企業別にまとめると、全体の41.8%がGoogleに集中していた。次いでMicrosoft(12.2%)、ByteDance(8.6%)、Meta(8.3%)と続いた。
なぜこのような現象が起きるのか。プログラムの動作解析からは、トラッカー側が特別なハッキングをしているわけではなく、従来のWebサイトでページのタイトル(titleタグなど)を自動取得する機能をそのまま動かしているだけだという事実が判明した。
多くのAIチャットbotは、ユーザーの質問内容を要約して新しい会話タイトルを作り、それをWebページのタイトル部分にそのまま反映する仕様になっている。そのため、プロンプトの送信時や別の会話への切り替え時にトラッカーが作動すると、質問のコアが詰まった会話タイトルをただのページ名として機械的に読み取り、外部へ送信してしまう。
|
|
|
|
プロンプト本文の場合は操作録画ツールによるページ内テキストの収集や、プロンプトがURLに含まれる仕様が経路となっていた。
|
|
|
|
このニュースに関するつぶやき
-
AIを利用するとこういうリスクがあるのね。利用してなくて良かった
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

「救命行為」SNSで続く噂に声明(写真:おたくま経済新聞)328
話題数ランキング
- 1
「救命行為」SNSで続く噂に声明(写真:おたくま経済新聞)328
