
限定公開( 4 )


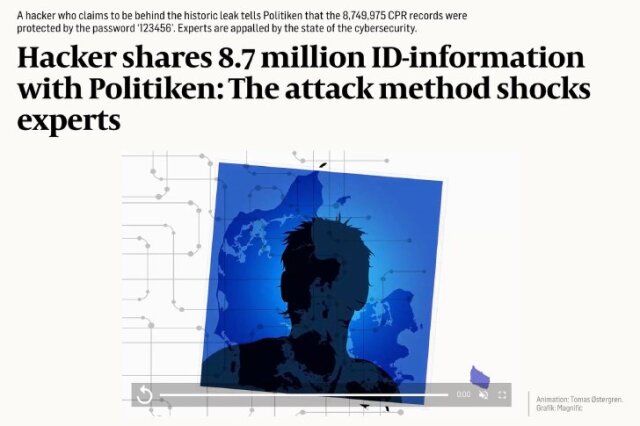
デンマークの中央個人登録簿「CPR」から約880万人分の個人番号などが流出した問題で、侵入の足掛かりは照会権限を持つ民間企業だった可能性が判明した。同社で使われていたパスワードは「123456」だったという。攻撃者を名乗る匿名のハッカーが、デンマーク紙Politikenに手口を明かした。
Politikenやテレビ局TV 2など現地メディアによると、攻撃を受けたのは、顧客に代わってCPRの登録情報を照会するサービスを手掛ける「Pays」という小さなIT企業。ハッカーは、同社の元従業員から漏えいしたパスワード「123456」でログインしたと主張しており、実際にPaysでは管理者用を含む少なくとも3つのアカウントが同じパスワードを使っていたという。Pays自身も、ハッカーに接続権限を悪用され、データを抜き取られたことを認めている。
ハッカーは手口について「特に難しくはなかった」と語り、ログイン後は自作プログラム2本でCPRの情報を次々と取り出し、CPRシステムの外部に保存していったと説明した。Politikenは、この人物から870万件超のCPR番号を収めたファイルの提供を受けており、同紙が取材した専門家らも、本人が実際に攻撃に関わった可能性が高いとみている。
不正な照会は9月10日ごろに始まり、計約1400万回に上った。発覚のきっかけは、Paysの従業員が不審な請求書に気づいたことだったと海外メディアは伝えている。ハッカーは、情報を売ったり公開したりするつもりはないとし、セキュリティ管理のずさんさに「本当にショックを受けた」と語っている。
|
|
|
|
|
|
|
|
このニュースに関するつぶやき
-
世界で最も多く使われている、最も脆弱なパスワード「123456」ってのが話題(問題)になったのは四半世紀も昔の話だと思っていたら、未だに…
-
 1人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

銀のさら 最大約650万件流出か(写真:TBS NEWS DIG)140
話題数ランキング
- 1
銀のさら 最大約650万件流出か(写真:TBS NEWS DIG)140
