


米Appleは9月14日(現地時間)、iOS 27/iPadOS 27とiOS 26.7/iPadOS 26.7を公開した。iOS 27/iPadOS 27では126件の、iOS 26.7/iPadOS 26.7では82件のCVEが修正されている。共通して修正された脆弱性は75件で、7件はiOS 26.7側の文書にのみ記載されている。
今回は、「悪用された報告を認識している」脆弱性は含まれていない。
一方で、攻撃が成立した場合の影響が大きいものはある。両バージョンで修正されたものでは、リモートの攻撃者による任意コード実行につながる恐れがあるBluetoothの境界外書き込み(CVE-2026-65414)、サンドボックス化されたアプリがカーネル権限で任意コードを実行できる可能性があるAVEVideoEncoderの競合状態(CVE-2026-84607)、悪意あるアプリがroot権限を取得できる恐れがあるKernelの問題(CVE-2026-43689)などが挙げられる。
iOS 27でのみ修正されたものとしては、細工された画像の処理で任意コード実行につながる恐れがあるCoreMediaのメモリ破損(CVE-2026-64752)や、細工されたwebarchiveファイルを開くとユニバーサルクロスサイトスクリプティング(UXSS)が起きる可能性があるWebKitの問題(CVE-2026-86898)がある。
|
|
|
|
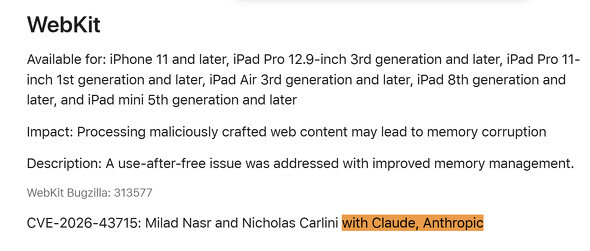
iOS 26.7でのみ挙げられているものには、Webコンテンツの処理でメモリ破損につながる恐れがあるWebKitの解放済みメモリ使用(CVE-2026-43715)が含まれる。
Appleは近年、メジャーバージョンの提供開始後も、旧バージョンに対してセキュリティ修正のみを提供し、すぐにメジャーアップデートしたくないユーザーが安全な状態を保てるようにしている。設定アプリの「ソフトウェアアップデート」でiOS 26.7が推奨として表示され、その下に「iOS 27にアップグレード」が別項目として並ぶのはこのためで、どちらを選んでも既知の脆弱性の多くは塞がれる。
ただし、iPadOSの両バージョンの対象デバイスは同じではない。iPadOS 27の対象は、12.9インチiPad Pro(第4世代)以降、11インチiPad Pro(第2世代)以降、iPad Air(第4世代)以降、iPad(第9世代)以降、iPad mini(第6世代)以降となり、iPadOS 26.7が対象とする12.9インチiPad Pro(第3世代)、11インチiPad Pro(第1世代)、iPad Air(第3世代)、iPad(第8世代)、iPad mini(第5世代)は27に移行できない。これらのiPadにとって26.7は選択肢ではなく唯一の更新手段となる。なお、iOSはインストール後に以前のバージョンへ戻すことはできない。
同日にはmacOS Golden Gate 27、macOS Tahoe 26.7、macOS Sequoia 15.8、tvOS 27、watchOS 27、visionOS 27、Safari 27、Xcode 27も公開された。8月まで提供されていたiOS 18.7系の更新は、今回の公開分には含まれていない。
今回のクレジットには、AIを活用した脆弱性調査とみられる記載も複数含まれる。iOS 26.7のWebKitの問題(CVE-2026-43715)は米Anthropicの従業員がClaudeを用いて報告したとされ、Foundation(CVE-2026-65409)やAVEVideoEncoder(CVE-2026-65410)でもCalif.ioとAnthropicの共同調査が謝辞に挙げられている。iOS 27のWebKitの謝辞には米OpenAIのCodex Securityの名前もある。
|
|
|
|
|
|
|
|
このニュースに関するつぶやき
-
iOS27は、バージョンアップ時のみならず、その後もストレージを爆食いするらしいので、iOS26.7にしました。27に使いたい機能も無いし、27でないと使えないアプリも無いし…
-
 3人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

Netflix値上げ 最安は月額990円(写真:ITmedia Mobile)21
話題数ランキング
- 1

米MSの接続障害 全面復旧と発表(写真:TBS NEWS DIG)50
