
限定公開( 2 )


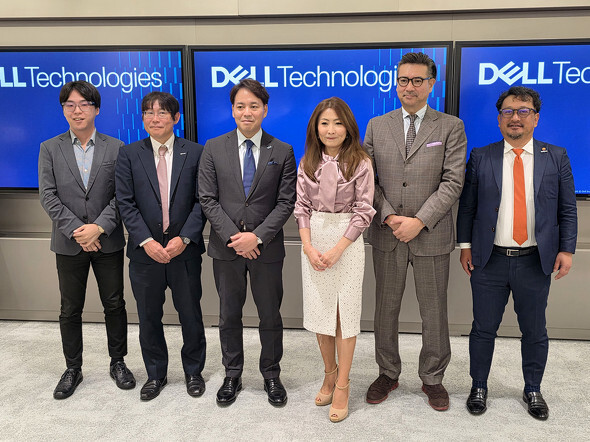
デル・テクノロジーズは9月29日、報道関係者を対象とする「AI時代のエンドポイントセキュリティ」に関する説明会を開催した。この説明会は、同社が外部委託して国内で実施した「中堅中小企業・大企業におけるエンドポイント セキュリティ実態調査」の結果公表に合わせて、ユーザーが使う端末(エンドポイント)におけるセキュリティ確保の重要性を伝えるべく行われたものだ。
会はホワイトハッカーとしても知られる西尾素己氏(東京大学 先端科学技術研究センター 客員研究員)が進行するパネルディスカッション形式で進められ、Dell Technologiesのジャシンタ・クワァー氏(クライアントソリューションズグループ セールス アジアパシフィック・日本・中国担当バイスプレジデント)がPCメーカー、インテルの大野誠社長がハードウェアプラットフォーマー、日本マイクロソフトの仲西和彦氏(Commercial Windows戦略部長)がソフトウェアプラットフォーマー、Absolute Softwareの新垣康紀社長とHalcyon Japanの露木正樹カントリーマネージャーがエンドポイントセキュリティソリューション(EPP/EDR)の提供者の“マネジメント(経営)”を担う立場で登壇した。
この記事では、パネルディスカッションに先駆けて行われた、西尾氏によるランサムウェア攻撃を巡る近況解説について取り上げる。
●小規模な「攻撃者」が増えている
|
|
|
|
ランサムウェアは、何らかの形で企業のPCやサーバに侵入してデータを暗号化し、名前の通り“身代金”を支払うことで復号に必要なデータを渡すというマルウェアの一種だ。身代金を払わない場合は、暗号化したデータの一部を復号して公開するという“脅し”を仕掛けるケースもある。
西尾氏によると、2025年は6182件(2024年比で約23%増)のランサムウェア攻撃が確認できたという。しかし、その内訳を見てみると、従来通りのデータを暗号化するタイプの攻撃は4737件でほぼ横ばいだった一方、データを暗号化“しない”攻撃が1445件確認され、それが攻撃の総数を押し上げたというのだ。
攻撃者グループのシェアを見てみると、比較的大手とされる「Akira(アキラ)」と「Qilin(キリン)」の2グループが16%ずつで、合わせて32%だったという。32%“しか”と見るか“も”と見るかは意見が分かれるところだが、他のグループが多くても6%のシェアであることを鑑みると小規模なランサムウェアグループが乱立していることを示唆している。
これは、生成AIによってランサムウェアの「開発」の障壁が下がったことにより、「どうせなら(ランサムウェアの)“元締め”になってやる、と考える人が増えた」ことが主因と見られる。中小規模の元締めが増えることで、あらゆる規模の企業がランサムウェアの標的になりうる状況になっているのだ。
●最近は「有効なアカウントの悪用」で侵入されることが多い
|
|
|
|
ランサムウェアのエンドポイントへの侵入(初期アクセス)は、従来は「OSやアプリの脆弱(ぜいじゃく)性を突く攻撃」「フィッシング/ソーシャルエンジニアリング」が多いとされてきたが、西尾氏によると“正攻法”でログインした後に攻撃を仕掛ける手法が急増し、2025年は脆弱性の悪用を僅差で抑えて侵入方法のトップに立ったという。
「え、どうして攻撃者が正攻法でログインできるの?」と思うかもしれないが、これは要するに正しいログイン(認証)情報を何らかの方法で盗み取っているということに他ならない。「どうやって盗み取るか?」という点では、フィッシングやソーシャルエンジニアリングといった人間の“欠陥”に頼るアナログなやり方ではなく、最近では「インフォスティーラー」を始めとするよりシステマチックな方法が使われるようになっている(詳しくは後述する)。
かといって、脆弱性を悪用した攻撃を甘く見てはいけない状況にもある。というのも、ネットワーク機器などにおいてパッチの適用されていない脆弱(ぜいじゃく)性を突いた攻撃は相変わらず多い他、報告されていない脆弱性を突いた「ゼロデイ攻撃」が増えているという。
西尾氏はかつて、脆弱性をいち早く発見する「ゼロデイハンター」として活動していた。その頃は、脆弱性の検出は「1日7時間使って、年間200件が限界だった」という。しかし、昨今のフロンティアAIを使えば「4時間ほどで3万件(の脆弱性)を検出可能」とのことで、攻撃者はAIで検出した脆弱性を“悪用”して攻撃の手がかりをつかもうとしているようだ。
●インフォスティーラー×BYOVD=“最凶”
|
|
|
|
先述の通り、昨今は「正しいログイン(認証)情報」を足がかりとするランサムウェア攻撃が増加傾向にある。その情報の入手方法として特に使われているのがインフォスティーラーだ。
インフォスティーラーは認証情報を盗み取ることに特化したマルウェアで、「情報窃取型マルウェア」とも呼ばれる。OSに常駐し、「キーボードの入力内容」「クリップボードの内容」「認証情報の入力/変更履歴」を常時保存し、さらなる攻撃のきっかけを探る。セキュリティ手法として「定期的なパスワード変更」を打ち出す企業もあったりするが、インフォスティーラーの前ではそれは通用しない。また、インフォスティーラーがWebブラウザのCookieを含む「ログインセッション」も盗み取っている場合、多要素認証も弱体化されてしまう恐れがある。
2025年に多発した「証券口座乗っ取り」や、同年に発生した大手ビール会社や大手物流会社におけるランサムウェア被害も、PCにインフォスティーラーが侵入したことがきっかけだったとされる。
従来型のインフォスティーラーはアプリとして稼働するケースが多かったため、EPP/EDRを使うことで高確率で防げた。しかし、EPP/EDRからの検出を避ける(あるいは無効化する)べく、OSよりも低いレベル、具体的には「カーネル特権を持つデバイスドライバ」や「UEFI(BIOS)」といったレイヤーで動かそうという発想が出てきて、それが結果的に「BYOVD(Bring Your Own Vulnerable Driver)」という攻撃手法の誕生につながった。
BYOVDでは、脆弱性のあるデバイスドライバを何らかの方法でPCに流し込み、その脆弱性を突いてカーネルモードの特権を取得し、EPP/EDRを無効化して攻撃の“下地”を整える。そしてOSやUEFI(BIOS)に“潜伏”し、攻撃のチャンスをうかがう。
西尾氏の言葉を借りると、インフォスティーラーとBYOVDの組み合わせは“最凶”で、特にOSよりも低位のレイヤーに潜伏された場合には従来型のEPP/EDRでは防御しきれないケースもある上に、PC自体を買い換えないと排除しきれない可能性すらあるという。
脆弱性のあるドライバの流し込みだが、従来型のフィッシング/ソーシャルエンジニアリングだけでなく、「ClickFix」と呼ばれる比較的新しい手法が使われることもある。
ClickFixは、偽の「エラー画面」「CAPTCHA(人間による操作確認)認証」を組み合わせていることが特徴だ。画面の指示に従って“人間が”操作を行うと、不正なPowerShellスクリプトが手動で実行されてしまい、結果的に脆弱性のあるデバイスドライバやインフォスティーラーがインストールされてしまう。
この手法は、初期プロセスにおいてOS標準のコマンドやAPI“だけ”を使って入り込む「LoTL(Living Off The Land:環境規制型)」攻撃でもあり、標準コマンドを駆使するがゆえにEPP/EDRによっては“見逃してしまう”こともあるという。
ジョーシスが「日経平均株価」を構成する企業群(いわゆる「日経225」)を対象に行ったアンケート調査では、その96%が過去3年間で情報漏えいを経験し、75%が深刻な漏えい事案を確認したという。その中には多要素認証を突破したケースも見受けられ、インフォスティーラーが“根付いている”様子がうかがえる。
日経225を構成する企業は、日本を代表する大企業だ。情報セキュリティ面で強力な体制を構築しているはずの大企業ですら情報漏えいが発生するということは、中小企業でも起こりうると考えるべきだろう。
●これらの脅威にどう立ち向かうのか?
「じゃあどうすればいいの?」という点だが、OSより低層(UEFI)への潜伏は、セキュアブートの有効化である程度防げる。その点でいうとセキュアブートを含むセキュリティ要件を十分に満たした「Secured-Core PC」の導入は一定の効果がある。まず、エンドポイント(PCやネットワーク機器)のハードウェアが信頼できるかどうかという点を考慮に入れて検討すると良い。
加えて、エンドポイントで用いるソフトウェア/アプリについても、信頼できる提供者によるものなのか吟味する必要がある。また、EPP/EDRを含めたセキュリティソリューションについても、先述の通り無効化されるリスクがゼロではないため、万が一、侵入や攻撃を受けてしまった時のことを考えた対策や方針をあらかじめ決めておくことも大切だ。
今回のパネルディスカッションの参加者は、これらの検討や意思決定について、情報システム担当に任せるだけでなく経営層の主体的な関与も重要だと指摘していた。情報漏えいのリスクを最小化するには「情シス任せ」ではいけない。
|
|
|
|
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

アプリ停止 デートの連絡取れず(写真:ITmedia NEWS)90
話題数ランキング
- 1

ドコモ、また5G SAで通信障害(写真:ITmedia NEWS)124
