
限定公開( 3 )


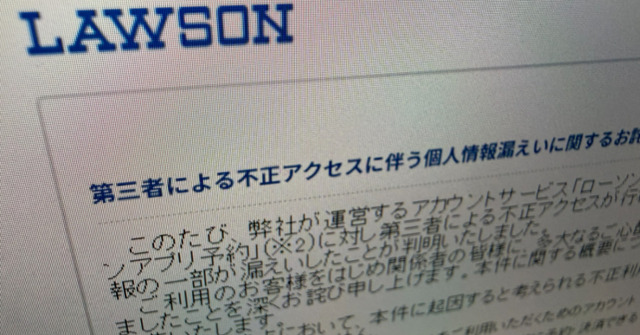
ローソンは10月8日、ローソンのアプリやWEBサービスを利用するための共通アカウント「ローソンID」が第三者による不正アクセスを受け、215万5345件分の個人情報が漏えいしたと発表した。メールアドレスと氏名のほか、プレゼントの応募などで入力していた場合は性別、電話番号、住所、メルマガ取得情報も漏れた。
加えて、催事商品を事前予約・決済できる「ローソンアプリ予約」も不正アクセスを受け、26件分の氏名、電話番号、クレジットカード番号の一部が漏えいした。
10月7日に行った調査で、9月12日から14日の間に「ローソンID」、9月17日に「ローソンアプリ予約」に不正アクセスを受けていたことが判明した。
本来、アプリ上でユーザー本人に情報を表示するためのセキュリティ機構が第三者による不正アクセスを受け、情報が漏えいしたという。
|
|
|
|
同社は不審なアクセス元をブロックし、ローソンアプリ予約の機能を停止した。対象者には「lawson_id@mailservice.lawson.jp」から順次個別に案内する。
個人情報保護委員会にも報告した。今後、対象システムのセキュリティ対策と監視体制、インシデント対応体制を強化する。
|
|
|
|
このニュースに関するつぶやき
-
これは日本国にダメージを与える見えない戦争 遡った先には隣国の存在 日本が他の先進国と比較してガードが弱いのはIT技術者の差 ギャンブル大国ゆえ各種現役世代の質の低下が著しい
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

「INFOBAR」約8年ぶりの新製品(写真:ITmedia Mobile)97
話題数ランキング
- 1
「INFOBAR」約8年ぶりの新製品(写真:ITmedia Mobile)97
