
限定公開( 1 )


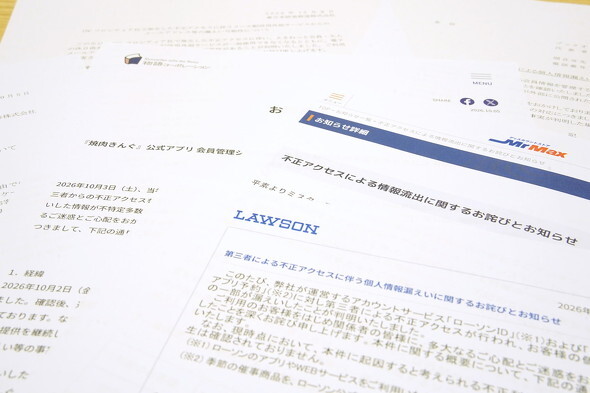
不正アクセスによる個人情報の漏えいが相次いでいる。政府も注視しており、吉川俊治サイバー安全保障担当大臣は「大変危急の状況になっている」と危機感をあらわにした。10月9日には、国家サイバー統括室が「注意喚起」として対策の強化を呼び掛ける事態になっている。
●止まらぬ被害 8月から増え、10月は連日報道
不正アクセスの被害報告は夏ごろから増加しており、国家サイバー統括室は「断言できないが、8月以降(に増加している)と考えている」という見解だ。9月には、カーシェアの「タイムズカー」運営元やセイコーマートをはじめ、多数の企業が被害を報告している。
10月に入っても被害が続いている。「過去の被害を今になって公表しているだけ」という見方もあるが、各社が10月に発表したプレスリリースを時系列でまとめると、9〜10月にかけて実際に不正アクセスが続いている傾向が見えてくる。
|
|
|
|
国家サイバー統括室は「Webシステムなどの適切な管理」「サプライチェーンを通じた侵害への対策」「データの適切な管理」の3領域で、基本的な対策を徹底することが必要だと呼び掛けている(関連記事)。
●10月1〜9日の発表まとめ
記載している日付は各社による発表日であり、不正アクセスが発生した日とは限らない。第一報を基にしており、続報の内容を反映し切れていない場合がある。
●10月1日発表
○ニッポンレンタカーサービス
|
|
|
|
「ニッポンレンタカーアプリ」において9月19〜21日に不正アクセスが発生。会員55人の個人情報や運転免許証情報、クレカ番号下4桁などが漏えいした可能性がある
○アフラック
6月に複数回の不正アクセスを検知。10月1日の発表で、個人情報が漏えいしたことを公表した
○日本原子力研究開発機構
研究支援Webサイトへの不正アクセスを9月25日に検知。原子力科学研究所など施設利用者175人分の個人情報が漏えいし、うち6人は運転免許証やマイナンバーカードの画像が流出した
|
|
|
|
○らしんばん
運営サービスに対する不正アクセスが、9月14〜16日に発生。氏名などの個人情報が漏えいした可能性がある
○ALSOKジョイライフ
同社運営の高齢者向け施設において、7月に発生した不正アクセスの続報。個人情報の漏えいは確認していない
○佐川急便
「お荷物問い合わせサービス」に対する不正アクセスについて9月30日に公表。10月1日の第2報で個人情報が流出した可能性がある
○スターツ出版
9月26日に不正アクセスを検知。10月1日の第2報で、サロン予約サービス「OZmall」の会員44万2779人の個人情報が漏えいした可能性がある
●10月2日発表
○第一ライフグループ、第一生命保険
2社が利用する人事システムへの不正アクセスを9月24日に検知。退職者を含む従業員約12万人の個人情報が漏えいした可能性がある
○ヤマト運輸
「クロネコ代金後払いサービス」への不正アクセスを9月28日に確認。10月2日の第2報で、情報漏えいの可能性について調査中と発表した
○⽇本エネルギー経済研究所
従業員6人の「Microsoft 365」アカウントに不正アクセスがあったことを9月11日に公表。10月2日の第2報で、パスポート情報13件など795件の個人情報が漏えいした可能性があると発表した
○エネルギー・金属鉱物資源機構
情報システムへの不正アクセスで、同機構の職員と外部関係者のメールアドレス計約8500件が漏えいした可能性があると9月9日に判明した
○ジャパンタイムズ
グループ会社が管理するサーバへの不正アクセスが発生。情報漏えいの有無は調査中とした
○講談社BECK
従業員1人のメールアカウントが不正アクセスに遭い、メールボックスに保存されていた個人情報などが漏えいした可能性がある
○サミーネットワークス
パチンコホール入場抽選アプリ「777CON-PASS」に対する不正アクセスを9月25日に確認。利用者の個人情報が漏えいした可能性がある
○ムーンスター
シューズメーカー。3月に公表した同社サーバへの不正アクセスの続報で、顧客の個人情報が漏えいした可能性が判明した
●10月3日発表
○アバハウスインターナショナル
オンラインストアの会員情報やEC受注情報を保管するデータベースへの不正アクセスが9月27〜28日にあったと推定され、個人情報が漏えいした可能性がある
○リクルート
「スタディサプリ」機能の仕様不備を突いた不正利用により、登録ユーザーのメールアドレス3687件が同アプリに登録されていることが特定された可能性がある
●10月4日発表
○日本経済新聞社
「Microsoft 365」のアカウントに対して不正アクセスがあり、社員になりすましたメール約9000件が9月30日に送信された
○日本経済新聞社
「Google Workspace」のアカウントに対する不正ログインが7月下旬以降にあり、社員や取引先など1646人分の個人情報が漏えいした可能性がある
○日経BP
従業員のメールアカウントへの不正アクセスが9月30日にあり、メール送受信先の個人情報26件が漏えいした可能性がある
●10月5日発表
○物語コーポレーション
「焼肉きんぐ」公式アプリの会員管理システムへの不正アクセスを10月2日に確認。ユーザーの会員情報1078万8963件が漏えいした
○大和証券
問い合わせ管理サービスを手掛ける外部委託先が不正アクセスに遭ったことを10月3日に把握。個人情報約11万人分を含む、問い合わせ情報約22万件が漏えいした可能性がある
○GMOリサーチ&AI
アンケートサイト「infoQ」への不正アクセスを10月3日に確認。保有する個人情報が最大94万8498人分が漏えいした
○セイコーマート
「セイコーマートアプリ」への不正アクセスが9月29日に発生。10月5日発表の第4報で、第三者に個人情報を閲覧された可能性があるアプリ会員が57万4647人分だと発表した
○ホワイトエッセンス
歯の漂白治療(ホワイトニング)の予約サイトと基幹システムへの不正アクセスを8月5日に確認。顧客や社員など合わせて約105万アカウントの個人情報などが漏えいした
○長野都市ガス
業務委託先への不正アクセスに関する9月28日発表の続報。約3600件の個人情報が漏えいした可能性がある
○大起水産
「大起水産公式アプリ」への不正アクセスを9月15日に確認。退会者を含む最大17万4933人の個人情報が漏えいした可能性がある
○くふうカンパニーホールディングス
地域コミュニティアプリ「くふう まちトークβ版」への不正アクセスを10月2日に確認。少なくとも1人のメールアドレスが漏えいした
○セーファーインターネット協会
同協会が利用する「さくらのレンタルサーバ」への不正アクセスが9月に発生し、その影響で同サービスに保存していた個人情報が第三者に漏えいした可能性
●10月6日発表
○ミスターマックス・ホールディングス
「MrMaxアプリ」とオンラインストアのサーバに対する不正アクセスを10月3日に確認。最大173万5154人の個人情報が漏えいした可能性がある
○旭化成セラピューティクス
医療従事者向け情報提供ウェブサイト「Pharma DIGITAL」への不正アクセスを10月2日に確認。医療従事者約51万4000人の個人情報や、同約4万4000人分のメールアドレスなどが漏えいした可能性がある
○シチズン時計
問い合わせ管理サービスを手掛ける外部委託先が不正アクセスに遭ったことが10月3日に判明。問い合わせ情報として保存していた約10万人分の個人情報が漏えいした可能性
○スカラコミュニケーションズ
FAQシステム「i-ask」への不正アクセスが10月2〜3日に発生。重複を含む最大71万3126件の、個人情報を含む問い合わせ情報が漏えいした可能性
○楽天シンフォニー
「楽天ドライブ」への不正アクセスが8月以降に複数回発生し、1万5382アカウントの保存データが漏えいした
○ニモカ
交通系ICカード「nimoca」の利用履歴照会サービスへの不正アクセスが10月4日に発生。メールアドレスやカード番号など521件が漏えいした
○ナカバヤシ
採用管理プラットフォーム「ApplyNow」への不正アクセスが9月6日に発生。採用応募者の個人情報1826件が漏えいした可能性
○気象キャスターネットワーク
Webサイトへの不正アクセスがあったことを9月27日に確認。会員の個人情報など最大1万5959件が漏えいした可能性がある
○アクティブ
業務用冷凍食品の通販サイトに対する不正アクセスが10月2日に発生。顧客の個人情報など最大5万4916件が漏えいした可能性がある
○小池酸素工業
不正アクセスについて10月5日に認識、調査を開始。10月8日の第2報で、データの漏えいを確認。詳細は調査中
○ソルティドッグ
Google広告代理店の同社が持つ管理アカウントが10月5日に不正アクセスを受け、オンラインカジノに誘導する広告が無断で作成された
○関西国際大学
オンライン学習管理システム「eポートフォリオシステム」への不正アクセスにより、2023年3月までに在籍していた学生の情報が漏えいした
●10月7日発表
○損保ジャパン
問い合わせ管理サービスを手掛ける外部委託先が不正アクセスに遭ったことが10月3日に判明。個人情報を含む問い合わせ情報約6万件が漏えいした可能性
○戸田建設
取引先への支払い管理システムが不正アクセスを受け、10月1〜5日にかけて取引先のメールアドレス最大7200件、取引データ最大6000件、同社従業員の個人情報4778人分が漏えいした
○エイチ・アイ・エス
タイ現地法人のファイルサーバに対して2025年12月に不正アクセスが発生。HISを利用してタイに出発した最大627人のパスポート情報が漏えいした可能性がある
○IDCフロンティア
クラウドサービス「IDCFクラウド」に対する不正アクセスとしていたが、第2報でランサムウェア攻撃だと発表。同社サービスを使う495の企業や自治体に影響した
○富山県立大学
学生の「Microsoft 365」アカウント1人分に不正アクセスがあり、計1092件の迷惑メールが送信された
○埼玉県
イノベーション創出拠点「渋沢MIX」の管理システムへの不正アクセスが発生。会員約2200人の個人情報を第三者が閲覧したことが判明。また登録情報の一部が改ざんされ、迷惑メールが送信された
○セレス
ポイ活サイト「ポイントインカム」のシステムに対して10月5日に不正アクセスが発生。195件の個人情報が第三者に閲覧された可能性がある
○北海学園大学
学生アカウントが不正アクセスを受け、フィッシングメールが送信された
●10月8日発表
○アドベンチャー
旅行予約サイト「skyticket」に不正アクセスがあり、顧客情報が漏えいした可能性がある。9日の続報で、skyticketに登録されている顧客情報約1464万件、業務管理システムへの不正アクセスによって顧客情報1万7780件、バス予約サービスにおける約1万2000件の予約情報などが対象だと発表した
○ローソン
同社アカウントサービスへの不正アクセスが9月に発生。「ローソンID」から215万5345件分、「ローソン予約アプリ」から26件分の個人情報が漏えいした
○ユーザベース
ニュースメディア「NewsPicks」の管理ツールへの不正アクセスが10月8日に発生。NewsPicks利用者の個人情報が漏えいした可能性がある
○VALX
フィットネスブランドの「VALX "FUN"コミュニティ」運営に利用している外部システムへの不正アクセスが10月6日に判明。2950人分の会員情報が漏えいした可能性がある
○八十二長野銀行
行員が受信した電子メールを起点に、メールアドレスへの不正アクセスが発生。35人分のメールアドレスが流出した可能性がある
○ラッコ
SEOツールなどを提供する同社が利用する決済サービスの本番環境APIに対して、不正アクセスが発生。8月の第1報からの続報で、100人の個人情報が漏えいした可能性がある
○コミューン
運営を受託する「青森県観光ファンコミュニティ」で使用しているシステムに対する不正アクセスを10月5日に確認。2950人の会員情報が漏えいした可能性がある
○コミューン
コミュニティー運営サービス「Commune」への不正アクセスが10月5日に発生。約30万7000人分の会員情報が漏えいした
○ウイングアーク1st
ユーザー交流サイト「nest Portal」で利用するクラウドサービスに対する不正アクセスが10月6日に発生。約1200人の会員情報が漏えいした可能性がある
●10月9日発表
○ブックオフグループホールディングス
子会社の会員管理システムへの不正アクセスが10月6日に発生。最大約643万件の会員データが漏えいした可能性がある
○東日本旅客鉄道
JR東日本。IDCフロンティアのクラウドサービスに対する不正アクセスにより「えきねっと」「大人の休日倶楽部」など最大206万件の会員情報が漏えいした可能性がある
○スズキ
四輪公式コミュニティサイト「スズキヴィレッジ」で利用するサービスに対する不正アクセスが10月5〜6日に発生。約3000人分の会員情報が取得された可能性がある
○ヤマハ
コミュニティサイト「ヤマハネットワークエンジニア会」で利用している外部サービスに対する不正アクセスが10月6日に発生。約1600人の会員情報が漏えいした可能性がある
○Sansan
オンラインコミュニティー「Sansan User Forum」で利用している外部サービスへの不正アクセスが発生。1325人分の会員情報などが漏えいした。漏えいの可能性があるのは8687人
○バンダイナムコエクスペリエンス
アーケードゲームのオンラインコミュニティー「湾岸ミッドナイト アーケードポータル」への不正アクセスがあり、会員情報が漏えいした可能性がある
(アイティメディア:荒岡瑛一郎)
|
|
|
|
このニュースに関するつぶやき
-
Webサービス要件を法制化して、PAMやゼロトラスト等をガイドラインとして制定すれば、企業の責任は重くなり事故は激減するはず。「民間任せ」で被害を被るのは国民なんだよ。国は仕事をしろ。
-
 9人
 3件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

ウソみたい 丸すぎるアザラシ(写真:Jタウンネット)66
話題数ランキング
- 1
ウソみたい 丸すぎるアザラシ(写真:Jタウンネット)66
