
限定公開( 23 )


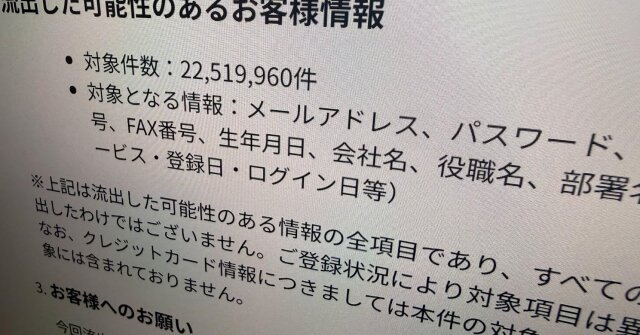
ソースネクストの会員情報取得APIが不正アクセスを受け、最大約2252万件の氏名や住所、パスワードなどが漏えいした問題をめぐり、一部で「パスワードは平文で保存されていたのではないか」との見方が出ている。
同社の広報担当者はITmedia NEWSの取材に対して、「パスワードは暗号化して保存していた」と述べる一方、「暗号化されたパスワードを復号するための鍵にアクセス可能なシステム(API)に対して、不正アクセスが行われた」と説明。
「復号鍵そのものは流出していないが、パスワードが復号された状態で外部に流出したことを確認している」とし、攻撃者が平文でパスワードを取得していたことを認めた。
「システムの開発時期が古く、最新のハッシュ化方式へ移行できていなかった」
|
|
|
|
パスワードをハッシュ化していなかった理由は、「当該システムは開発時期が古く、当時採用した暗号化方式を継続して使用していた。結果として、最新のハッシュ化方式への移行ができていなかった」と説明。具体的な開発時期は明らかにしなかった。
同社は全顧客のパスワードを強制リセットし、顧客に再設定を求めている。再設定後のパスワードの管理方法(ハッシュ化の有無)についても尋ねたが、「具体的な管理方式や今後の対応の詳細は、システムのセキュリティ確保の観点から、回答を差し控える」と述べた。
対策の詳細は明かさず
不正アクセスを受けた会員情報取得APIの役割を同社に尋ねたところ、「個別の実装の詳細は、新たな攻撃を助長するおそれがあるため、回答を控える」と述べるにとどめた。
一部メディアに対して同社は、APIの戻り値にパスワードを含めていた理由について「ライセンス管理システムとの連携など、パスワードが必要な作業で使うため」と回答したという(参照:Yahoo!ニュース/山口健太氏のの記事)。
|
|
|
|
この内容を同社にただしたところ、「当社が確認を経てお伝えした正式な回答とは異なるもの」と述べる一方で、「APIの具体的な利用目的やシステム間の連携状況は現在、関係機関による捜査・調査に協力していることから、詳細な回答を差し控える」とし、どの部分が「正式な回答と異なる」かは説明しなかった。
また「今回の事案を受け、必要なセキュリティ対策はすでに実施している」というが、「具体的な対策内容の開示が新たな不正アクセスを助長するおそれもある」とし、対策の詳細は明かさなかった。
|
|
|
|
このニュースに関するつぶやき
-
悪意をもった人間やAIに簡単には推測されない高度なパスワードを設定しているものだけが石を投げなさい案件だな・・・
-
 4人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

「INFOBAR」約8年ぶりの新製品(写真:ITmedia Mobile)67
話題数ランキング
- 1
「INFOBAR」約8年ぶりの新製品(写真:ITmedia Mobile)67
