
限定公開( 1 )


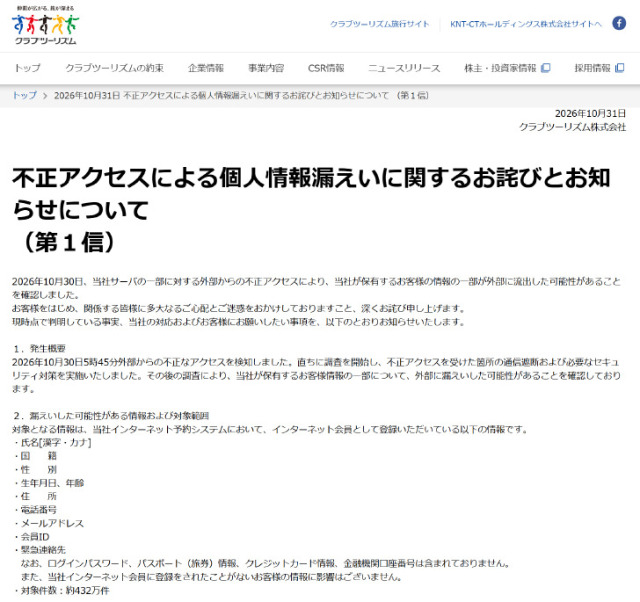
クラブツーリズムは10月31日、外部から不正なアクセスを受け、インターネット会員の氏名や国籍、緊急連絡先などの個人情報約432万件が外部に漏えいした可能性があると発表した。
対象は、ネット予約システムに会員として登録している顧客の氏名、国籍、性別、生年月日・年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先。
ネット会員に登録したことがない顧客の情報に影響はない。またパスワードやパスポート情報、クレジットカード情報、金融機関口座番号は含まれていない。
10月30日午前5時45分、外部からの不正なアクセスを検知。調査したところ、情報が外部に漏えいした可能性を確認した。
|
|
|
|
同社は不正アクセスを受けたサーバを隔離し、攻撃元からの通信を遮断した。侵入経路と手段を特定し、問題点を修正したという。今後も調査機関や関係機関の協力を受けながら調査を続ける。
被害拡大の防止と調査のためWebサイトを停止中。安全性を再確認し次第、再開する予定だ。
|
|
|
|
このニュースに関するつぶやき
-
発表が無いけど、近畿日本ツーリストは大丈夫なのか?
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

スマホ乗っ取る偽アプリの恐怖(写真:TBS NEWS DIG)146
話題数ランキング
- 1
スマホ乗っ取る偽アプリの恐怖(写真:TBS NEWS DIG)146
