
限定公開( 1 )


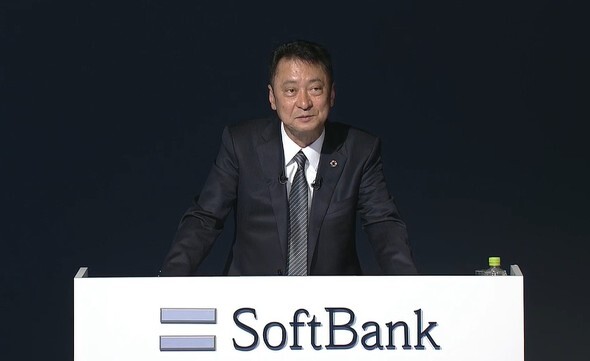
ソフトバンクは11月9日、2027年3月期第2四半期の連結決算を発表した。売上高は前年同期比11.7%増の3兆7987億円、営業利益は同2.1%増の6421億円、純利益は同4.5%増の3645億円で、いずれも過去最高を更新した。
これを受け、2027年3月期通期の業績予想は売上高7兆9000億円、営業利益1兆1600億円、純利益6100億円に上方修正した。
●クラウド・AI領域が好調、業績をけん引した
業績をけん引したのは、法人向けの通信サービスやクラウドサービス、セキュリティ、AIサービスなどを含むエンタープライズ事業だ。売上高は同11.8%増の5389億円で、そのうちAI計算基盤などを含む「クラウド・AI」領域の売上高は同36.7%増となった。営業利益は同19.9%増の1248億円だった。北海道苫小牧市のAIデータセンターについては、2026年度中の開業に向けて順調に進んでいるとした。
|
|
|
|
モバイルサービスや電力サービスなどのコンシューマ事業は売上高1兆6025億円(同8.6%増)、「Yahoo! JAPAN」や「LINE」での広告関連サービスなどを含むメディア・EC事業は売上高8947億円(同8.7%増)、キャッシュレス決済サービスなどのファイナンス事業は売上高2419億円(同27.5%増)だった。
●「AIを使った攻撃が増加」 対策サービスの契約者数は7000社突破
決算説明会では、相次ぐサイバー攻撃への対応も焦点となった。
同社が提供する、ITシステムの脆弱(ぜいじゃく)性対策を支援するセキュリティサービス「Patching as a Service」の契約社数は7000社を超えた。宮川潤一社長は、脆弱性の診断、修正パッチの適用、正常稼働の確認という3つのサイクルを、迅速かつ継続的に実施することが重要だと指摘する。
Patching as a Serviceは、米OpenAIのAI技術を活用している。修正パッチの適用までは自動化しているものの、正常に稼働しているかどうかの確認作業は人の手で実施しており、完全自動化に向けて開発を進める。
|
|
|
|
「高性能なAIを使った攻撃は毎週のように増加し続けています。侵入経路を作る能力や犯行に要するスピードも日々強力になってきています。新しいAIモデルが公開されるたびに、これまでに知られていなかった新たな脆弱性が見つかり、対処したはずのシステムが再度また攻撃を受けるリスクが生まれています。攻撃側のAIが進化し続けている以上、防御側であるわれわれもAIで進化し続けなければなりません」(宮川社長)
●子会社「IDCフロンティア」での不正アクセス被害を謝罪 「痛恨の思いだ」
10月7日にはソフトバンク子会社でクラウドサービスを手掛けるIDCフロンティア(東京都千代田区)において、第三者によるランサムウェア攻撃を受け、仮想サーバが停止・再起動不可になる事象が起きた。影響があったのは495の企業や自治体だ。顧客のサーバ内データの外部流出はなかった。
宮川社長は決算発表会の冒頭で謝罪した。
「不正アクセスによる障害につきまして、お客さまならびに関係者の皆さまに、ご心配とご迷惑をおかけしましたことを、深くおわび申し上げます。自社開発のアプリケーションについては、診断を実施しパッチ適用を完了しておりましたが、今回脆弱性を突かれてしまったオープンソース(のアプリケーション)については、診断を実施しておりませんでした。大変恥ずかしく痛恨の思いであります」
|
|
|
|
●「正直疲れ切っている状態」 3万5000件の脆弱性を発見
決算会見では、サイバー攻撃に関して報道陣から質問が上がった。
――サイバー攻撃は、具体的にどのくらい増えているのか?
宮川社長 偵察行為の件数は2025年度が月平均3億件程度でしたが、直近は6億〜7億件の間くらいで毎月増加しています。AIを使った攻撃が多くなっており、攻撃スピードが非常に速いので、人の手では対応し切れないのではないかと思っています。
IDCフロンティアの件では、犯行時間は7分でした。今まではアラートが鳴ると、チェックチームが診断し、対処方法は人による会議で決めていたんですが、今は時間がない。まず遮断してから対応するというオペレーションに切り替えています。
――AIの発展で、サイバー攻撃はどう変わったか?
宮川社長 利用しているかどうかは断言できないですが、サイバー関連に特化したAIのオープンウェイトモデルが出てから、攻撃が一気に増えた実感があります。新モデルが出るサイクルがどんどん早くなっていて、週単位くらいと認識しています。
新しいAIモデルが発表されるとすぐに(自社システムのセキュリティ対策状況を)試験するのですが、必ずと言っていいほど新しい脆弱性が見つかります。われわれの700近いシステムを診断した結果、1万500件の脆弱性が発見されたため、6月16日に緊急記者会見を開きました。3カ月かけて全てに修正パッチを当てました。
その後、米OpenAIが発表した最新モデル「GPT-6 Astra」でもう一度診断すると、3万5000件の脆弱性が見つかりました。正直言って、もう疲れ切っている状態なんですが、それでも今パッチを当てているところです。
今は人間が作ったシステムとAIが共存する過渡期で、踏ん張り時かなと思います。
|
|
|
|
このニュースに関するつぶやき
-
アナログは、究極のデジタル。人間は自然が何億年もかけて積み上げてきたシステムのほんの一部を、不完全ながら再現し始めただけに過ぎない。AIもそのレベル。恐れることは無い。
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

ゲームNIKKE経由 マルウェア感染(写真:ITmedia NEWS)67
話題数ランキング
- 1
ゲームNIKKE経由 マルウェア感染(写真:ITmedia NEWS)67
