


米Appleは11月9日(現地時間)、「iOS 27.2.1」「iPadOS 27.2.1」を公開した。バグ修正とセキュリティアップデートが中心で、9件の脆弱性(CVE)を修正している。同時に旧バージョン向けの「iOS 26.7.3」「iPadOS 26.7.3」と「iOS 18.7.12」「iPadOS 18.7.12」も公開した。
今回の更新には、Appleが「既に悪用されたことを認識している」と説明する脆弱性は含まれていない。ただし、第三者によるメッセージの閲覧や、Bluetooth経由での不正な接続につながる恐れがある問題が修正されている。
特にiMessage関連では、リモートの攻撃者がグループチャットに不正参加し、メッセージを受信できる可能性がある認証の問題(CVE-2026-113961)を修正した。また、グループに新たに追加されたユーザーが、参加前に送信されたメッセージを閲覧できる問題(CVE-2026-113960)にも対処した。
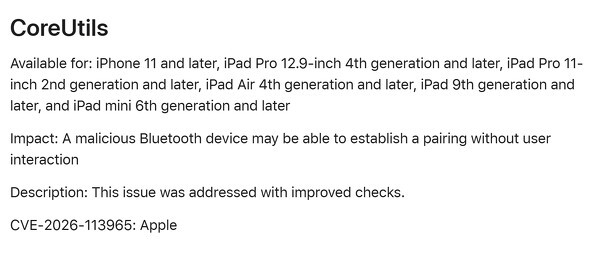
Bluetooth関連では、悪意のあるBluetooth機器がユーザーの操作なしにペアリングできる可能性がある問題(CVE-2026-113965)や、ペアリングコードの試行回数制限を回避して接続できる問題(CVE-2026-113964)などが修正された。この他、アプリが機密性の高いユーザーデータにアクセスできる可能性があるApp Intentsの問題(CVE-2026-113963)にも対処している。
|
|
|
|
iOS 27.2.1の対象はiPhone 11以降。iPadOS 27.2.1は12.9インチiPad Pro(第4世代)以降、11インチiPad Pro(第2世代)以降、iPad Air(第4世代)以降、iPad(第9世代)以降、iPad mini(第6世代)以降が対象となる。
旧バージョン向けのiOS 26.7.3/iPadOS 26.7.3では8件、iOS 18.7.12/iPadOS 18.7.12では6件の脆弱性を修正した。後者はiPhone XS、iPhone XS Max、iPhone XR、iPad(第7世代)が対象で、最新OSに対応しない機種にもセキュリティ更新が提供される。
同日には「macOS Golden Gate 27.2.1」「macOS Tahoe 26.7.3」「macOS Sequoia 15.8.3」「watchOS 27.2.1」「watchOS 26.6.1」「visionOS 27.2.1」も公開された。
iPhoneのアップデートは[設定]→[一般]→[ソフトウェアアップデート]から実行できる。
|
|
|
|
|
|
|
|
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

高額消しゴム騒動、便乗出品も続出 メルカリが商品偽装に注意喚起(写真:おたくま経済新聞)3
話題数ランキング
- 1

米MSの接続障害 全面復旧と発表(写真:TBS NEWS DIG)48
