
限定公開( 3 )


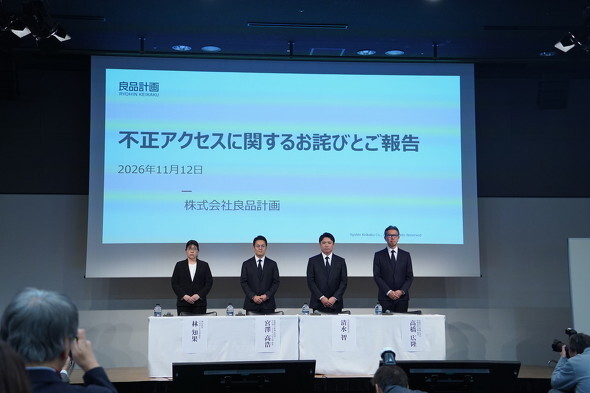
「不正アクセスそのものを防げず、お客さまの情報が外部に流出した可能性があることについて、特におわび申し上げたい」――「無印良品」を運営する良品計画の清水智社長は、11月12日の記者会見でこう述べて頭を下げた。
外部に流出した可能性があるのは、公式アプリ「MUJI アプリ」やECサイト「無印良品ネットストア」の利用者情報が約2726万件、クレジットカード情報が約109万件だ。さらに、第三者が不正に入手した情報を使ってネットストアにログインを試みる「リスト型攻撃」を受けた可能性が判明した。同社はアプリやネットストアの機能を一時停止し、再開時期は未定としている。
セキュリティインシデントが起きた原因は何か。インシデントを受けて監視体制を強化していた中、リスト型攻撃を許してしまったのはなぜか。一連の経緯や対応について、清水社長らが会見で語った。
●不正アクセス、クレカ番号漏えい……10月末から一体何が?
|
|
|
|
10月末から発生したセキュリティインシデントの裏側で、何が起きていたのか。
◯10月29〜30日(第一報)
10月29日の早朝、MUJI アプリに対する不正アクセスを検知。同日中に、清水社長を委員長とする「危機管理本部」を設置した。
翌30日にかけてシステムの脆弱(ぜいじゃく)性を修正し、MUJI アプリから最大2726万件の利用者情報が外部に流出した可能性があると発表した(第一報)。対象はメールアドレス、氏名、性別で「クレジットカード情報、氏名、住所、電話番号などの情報は含まれない」としていた。
◯11月1〜4日(第二報)
|
|
|
|
11月1日深夜に、無印良品ネットストアへの不正アクセスを検知し、11月4日までに同アクセスを遮断した。調査の結果、ネットストアの利用者情報が漏えいした可能性があることが判明。さらに、これまで外部流出した可能性がある情報に氏名、住所、電話番号が約52万件含まれることが分かった。
加えて、良品計画が発行するクレジットカード「MUJI Card」のカード番号全桁、MUJI Card IDなど約109万件と、アプリやネットストアに登録していたクレジットカード番号情報の一部が約120件漏えいした可能性があることが明らかになった。新たに判明した事実を、11月4日の第二報で公表した。
◯11月5〜6日(第三報)
同社は、インシデントを受けてセキュリティ対策を強化すると同時に、社内で対応を協議。11月6日午後4時に無印良品ネットストアの全機能と、MUJI アプリの会員証表示機能を除く全機能を一時停止した。
◯11月7〜9日(第四報)
|
|
|
|
11月7日、10月29日ごろから顕著になっていたネットストアに対する不正ログインの試みを分析し、リスト型攻撃の可能性が高いと判断。リスト型攻撃によってネットストアの購入履歴など約27万件が外部に流出した可能性があるとして、11月9日に第四報を公開した。
第四報では、代金引換配送の受取先となった顧客の氏名や郵便番号など約44万件が外部に流出した可能性があることも発表している。
◯11月12日(記者会見)
一連のインシデントに関する対応や調査を進め、11月12日に記者会見を実施した。
「会見に至った経緯は、これだけのインシデントが起きているため、私の口からおわびを申し上げたかった。調査と監査を続けており、説明できる内容をまとめるのに時間を要し、このタイミングになった」(清水社長)
なお、無印良品では10月23日から11月3日(ネットストアは11月4日午前10時)まで、会員向けにセールを行う「無印良品週間」を開催していた。
●情報流出の原因は「システムの脆弱性」 対応は
不正アクセスを許してしまった原因について、清水社長は「システムの一部に脆弱性があったことは当社の責任であり、重く受け止めている」と述べた。
11月11日時点で、システム開発・運用を委託している企業とともに「不備の是正」「脆弱性の修正」「海外からの不正な通信を遮断」などの対応を取っている。また、リスト型攻撃を受けたことを踏まえ、監視体制を強化、高度化している。
対策や調査を優先するため、清水社長は「ネットストアの再開を延期し、総合的なセキュリティ対策を実行する」と説明した。ネットストアの再開時期について、同社の宮澤高浩氏(上席執行役員 管理部門全般 管掌)は次のように説明した。
「安全な状況をつくることを最優先にしている。第三者機関による診断によって脆弱性を確認をし、対策する。しばらく時間がかかるだろう。ネットストアをいつ再開するか答えることは難しい。速やかに対応する」
●監視強化する中でなぜ「リスト型攻撃」を許してしまったのか
10月29日以降、インシデント対応を強化していた中で、さらなる不正アクセスやリスト型攻撃を許してしまったのはなぜか。
良品計画の林知果氏(執行役員 ITサービス部 管掌)は「第一報、第二報で分かった不正アクセスの攻撃パターンに対する監視を強化していた。リスト型攻撃も監視していたが、さらなる防御が不足していた」と説明した。
広範なIPアドレスから長期間にわたってリスト型攻撃を受けており、検知が難しかったという。林氏は「従来の監視だけでなく、より高度な仕組みによって検知率を上げる必要があった」と述べた。
今回のリスト型攻撃で使われたIDやパスワードなどの情報は、10月29日以降の不正アクセスによって流出した可能性があるものではないと林氏は断言した。
※下記の関連リンクにある「【関連記事】なぜ『無印良品週間』セール続行?」では、会員向けセールと不正アクセスが重なる中での経営判断について紹介しています。
(アイティメディア:荒岡瑛一郎)
|
|
|
|
このニュースに関するつぶやき
-
擁護の意味はねぇけど無印だけが防げてない訳じゃないんだし見出しの悪意の方が問題な気がする
-
 0人
 0件
-
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

トレンド
ランキング トレンド
アクセス数ランキング
- 1

ゲーセンがスーパー代わりに?(写真:TBS NEWS DIG)83
話題数ランキング
- 1
ゲーセンがスーパー代わりに?(写真:TBS NEWS DIG)83
