


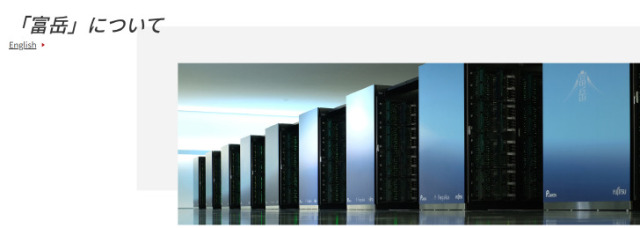
理化学研究所(理研)は11月16日、計算科学研究センターが運用するスーパーコンピュータ「富岳」の運用系システムに外部の第三者による不正アクセスがあり、14日に運用を停止したと発表した。ネット上に公開されていた富岳の稼働状況を表示するダッシュボードを足がかりに、運用系の内部ネットワークに不正に侵入されたという。
不正アクセスにより、利用者の氏名など個人情報の他、利用者がホームディレクトリに保存していた、理研外のスーパーコンピュータやサービスに接続するための認証情報が外部に持ち出された可能性がある。
侵入者は取得した認証情報の一部を使い、ほかのシステムへの接続を試みていたという。理研は二次被害の有無について、関係機関と協力して調査を進めている。
SSH秘密鍵やアクセスキー、研究データ漏えいの可能性
|
|
|
|
影響を受けた可能性がある利用者は、「富岳」が最大4222人、AIを活用した科学研究向けスパコン「理究」(りきゅう)が最大375人。
漏えいした可能性があるのは、利用者の認証システムに登録された、「富岳」の利用者(最大4222人)の氏名、メールアドレス、IDと、「理究」の利用者(最大375名)の氏名、メールアドレス。
加えて、利用者がホームディレクトリに保存していた、SSH秘密鍵やアクセスキーなどと、利用者が保存していたファイル(研究データ)が含まれている可能性がある。理研は利用者に対して、富岳に保存していたSSH秘密鍵や各種認証情報を無効にし、必要な鍵や認証情報を再発行するよう求めている。
現時点で、研究成果が外部に流出したことを示す具体的な事実を確認していない。ファイルに第三者の個人情報が含まれていないかも確認を進めている。
Webダッシュボード足がかりに侵入、不正プログラム設置も
|
|
|
|
侵入者は11月10日から13日にかけ、インターネット上に公開されていた富岳の稼働状況を表示するWebページ(ダッシュボード)を足がかりとして、運用系の内部ネットワークに不正に侵入していた。具体的な侵入方法は調査中。
侵入者は内部の複数のサーバを不正に操作し、一部のサーバでは不正なプログラムを設置するなどシステムを改ざんしていた。また、利用者がホームディレクトリに保存していたファイルの一部と、認証システムに登録された情報を持ち出していた可能性があることが分かった。
運用システムの保守管理は外部に委託しており、理研は12日に不審な通信を検知して委託先と調査を開始。11月13日に不正アクセスを確認し、侵入に使われたシステムを隔離。14日未明に富岳の運用を停止した。同日、管理用の鍵も入れ替えた。
15日夕方に、実行中・待機中の計算ジョブをすべて停止して利用者に通知。全利用者のログイン用の公開鍵を無効にし、事案の内容を告知した。また「富岳」に保存していた認証情報を、それぞれの接続先で無効にするよう利用者に依頼した。
脆弱性対応、サーバ再構築へ 「AIを活用したセキュリティ対策」
|
|
|
|
理研は、悪用されたソフトウェアの脆弱性に対処し、侵入されたサーバを再構築するほか、ネットワーク構成を見直し、AIを活用したセキュリティ対策を実施する。
再発防止策を講じた後に運用を再開する予定。運用保守体制も、緊急時により迅速に対応できるよう役割分担を見直す。
|
|
|
|
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

PHPの脆弱性対応 各社緊急メンテ(写真:ITmedia NEWS)25
話題数ランキング
- 1
PHPの脆弱性対応 各社緊急メンテ(写真:ITmedia NEWS)25
