


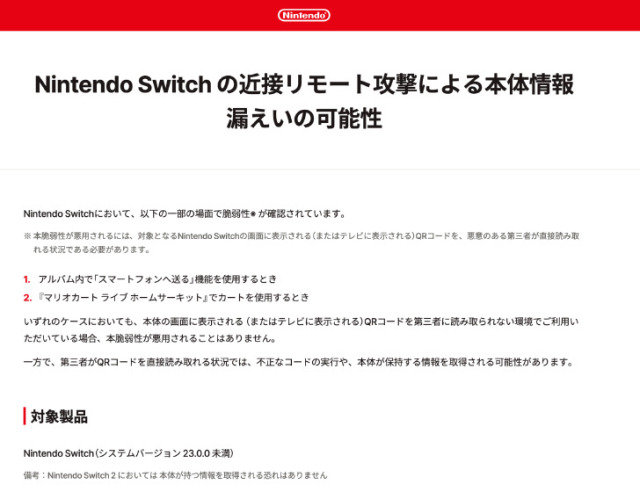
任天堂は9月10日、「Nintendo Switch」で、一部の機能を利用する際に表示されるQRコードを悪意のある第三者に直接読み取られると、不正なコードを実行されたり、本体内の情報を取得されたりする恐れのある脆弱性(CVE-2026-82079)を公表した。本体更新を呼び掛けている。
脆弱性の深刻度を示すCVSS v4.0のスコアは7.0(10点満点中)。同社は2026年1月にCNA(CVE番号採番機関)となっており、CNAになってから同社自身が採番・公表した初のCVEとみられる。
対象はシステムバージョン23.0.0未満の初代Switchで、アルバム内で「スマートフォンへ送る」機能を使う際または「マリオカート ライブ ホームサーキット」でカートを使う時に問題が確認された。
本体画面やテレビにQRコードが表示されるが、第三者にこれを直接読み取られる状況では、不正なコードを実行されたり、本体が保持する情報を取得されたりする恐れがあるという。
|
|
|
|
10日に配信したシステムバージョン23.0.0は、脆弱性を修正済み。ユーザーに更新を呼び掛けている。
|
|
|
|
|
|
|
|
Copyright(C) 2026 ITmedia Inc. All rights reserved. 記事・写真の無断転載を禁じます。
掲載情報の著作権は提供元企業に帰属します。

IT・インターネット
ランキング IT・インターネット
アクセス数ランキング
- 1

楽天モバイル 自動解約を撤回(写真:ITmedia NEWS)66
話題数ランキング
- 1
楽天モバイル 自動解約を撤回(写真:ITmedia NEWS)66
